| ◆WORMウィルス-ネットスカイ対策 |
|
|
|
|

|
|

|
|
| ネットスカイ(WORM_NETSKY) |
|
| メールは文字化けまたは英文です。 |
|
| Windowsのセキュリティホールを利用し、メールをプレビューしただけで感染するものもあります。不審なメールを受信した場合は、そのまま削除してください。 |
|
| |
|
| ○広まる方法 |
|
| 主にメールです。 |
|
| 添付ファイルをクリックすることで感染しますが、Windowsにセキュリティホールがある場合は、メールをプレビューするだけで感染する可能性があります。 |
|
| ○メールの形式 |
|
| 複数の候補から選択されるため不定です。差出人は偽装されています。 |
|
|
|
| WORM_NETSKY.Qの場合 |
|

|
|

|
|
| 拡張子はPIF、SCR、ZIPのいずれかです。 |
|
| ○ネットスカイへの対応方法 |
|
| ・不審なメールは削除する |
|
| ・添付ファイルを実行する前にウイルスチェックをする |
|
| ・Windowsのセキュリティホールをふさぐ |
|
| ・お使いのウイルス対策ソフトを最新に更新する |
|
|
|
| ◎感染した場合の復旧作業 |
|
|
|
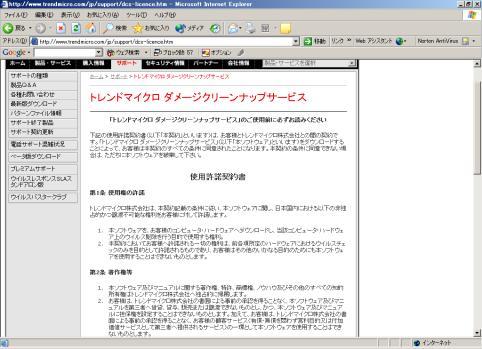
1.下記のリンクを開くと図1のWEBが開きます。 |
|
|
http://www.trendmicro.com/jp/support/dcs-licence.htm |
|
|
| 図1 |
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
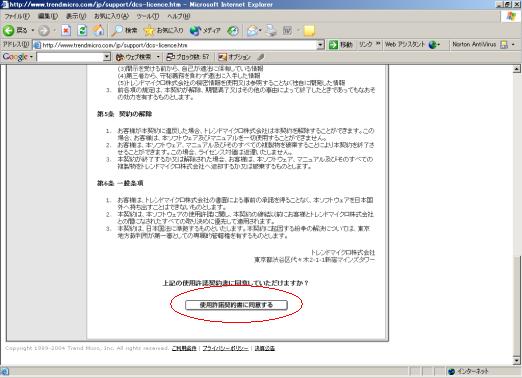
2.このWEBの一番したの方に下がると「使用許諾契約に同意する」のボタンを左クリックします。(下図赤枠の部分) |
|
|
|
|
|
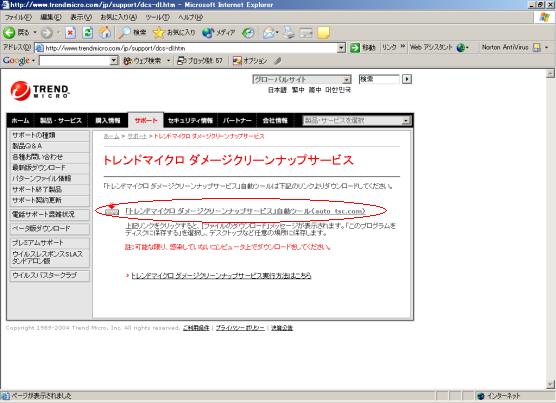
3.「トレンドマイクロ
ダメージクリーンナップサービス」のページが開きますので、下図赤枠の部分をクリックします。 |
|
|
|
|
|
|
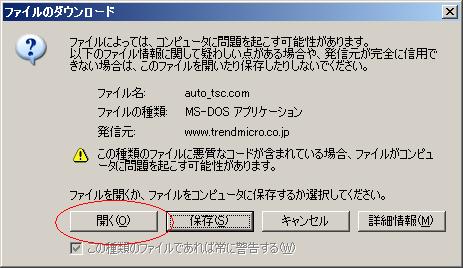
4.「ファイルのダウンロード」が開くので「開く」をクリックします。 |
|
|
|
|
|
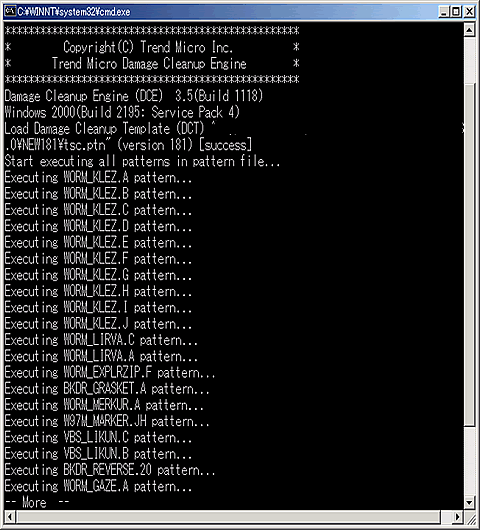
5. 自己解凍が開始され、以下のコマンド
プロンプト(黒い画面)が開き、システムの修復処理が自動的に行われます。 |
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
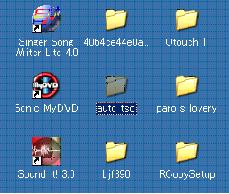
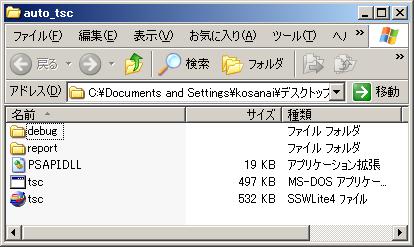
6.デスクトップ上に「auto_tsc」フォルダが作成されますのでそのフォルダを開きます。 |
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
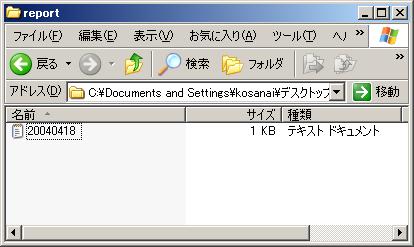
6.フォルダの中に「report」ファルダがありますのでそのフォルダを開きます。 |
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
7.「auto_tsc」を実行した日付のファイルがありますのでメモ帳で開きます。 |
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
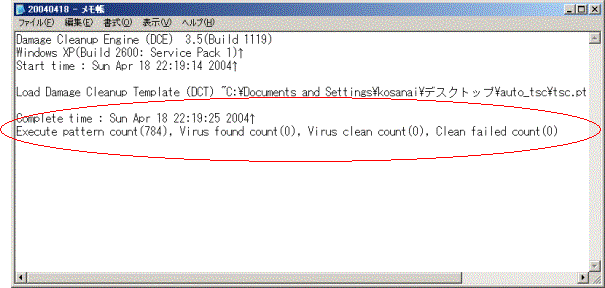
8.「auto_tsc」を実行した日付のファイルがありますのでメモ帳で開きます。 |
|
|
|
|
|
|
|
9.上記赤枠の部分が実行結果です。 |
|
|
|
|
・見方はいかのとおりです。 |
|
|
Virus found count(0)-----見つかったウィルスの数 |
|
|
Virus clean count(0)-----駆除したウィルスの数 |
|
|
Clean failed count(0)----駆除できなかったウィルスの数 |
|
|
|
|
|
|
|